

Un chercheur en sécurité a affirmé avoir identifié l’un des programmeurs derrière Mirai, le botnet qui a servi à effectuer quelques récentes cyberattaques.
À la fin de l’année dernière, des centaines de milliers d’appareils connectés ont été piratés et utilisés pour envoyer des surtensions de données vers des serveurs. Ces botnets IoT, composés de matériel comme des caméras connectées et des routeurs à bande large, ont été utilisés pour faire tomber les sites web et les infrastructures Internet. L’attaque la plus notable a touché les grands sites web installés sur la côte est des États -Unis.
Nous savons qu’un bon nombre de ces attaques ont été rendues possibles grâce à un botnet malveillant appelé Mirai. Ce malware est entré dans des appareils pour en infecter d’autres et rendu difficile aux autres logiciels de se débarrasser de lui. Avec le temps, il serait possible de créer un réseau mondial de botnets à des fins néfastes.
Un programmeur connu sous le pseudonyme de Anna-senpai
Brian Krebs a parcouru les recoins de l’Internet dans le but de tracer l’identité des pirates étant derrière Mirai. À ce jour, il pense avoir identifié l’un des co-auteurs de ce botnet.
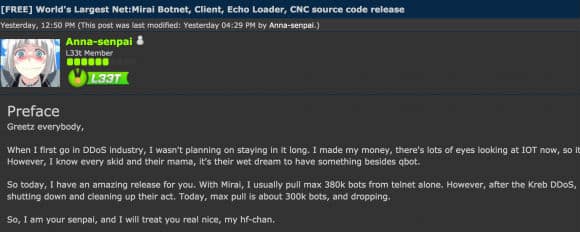
Dans un post sur son blog, Krebs cite de nombreuses sources et fournit des preuves concordantes de son enquête. Ce billet vaut la peine d’être lu dans son intégralité, car il ressemble à une histoire de détective, remplie de pseudonymes, de tentatives d’extorsion et de messages web contenant des indices intrigants.
Selon lui, un affichage public du code source de Mirai aurait pu être tracé par un étudiant de Rutgers University, dans l’Etat du New Jersey, connu sous le pseudonyme de Anna-senpai. De plus, Krebs pense que l’étudiant en question a écrit lui même une partie du code. Il soutient également que le programmeur semble avoir fait usage de dispositifs piratés pour effectuer certaines attaques.
Même si le créateur de Mirai était démasqué, cela n’aurait que peu d’impact sur le problème de botnets IoT utilisés pour supprimer des parties du web. Le malware est maintenant dans la nature, les botnets pouvant être utilisés pour mener des cyberattaques sont de plus en plus nombreux et complexes.
https://www.objetconnecte.com/malware-responsable-ddos-iot-031016/
Fin 2016, divers experts en sécurité informatique ont averti le Congrès que le gouvernement devait intervenir dans la lutte contre les botnets IoT en introduisant des règles strictes sur les normes de sécurité pour les périphériques connectés, et cela très rapidement. L’action de Krebs est tout de même saluée, malgré le fait que cela ne changera pas grand-chose.
- Partager l'article :


