
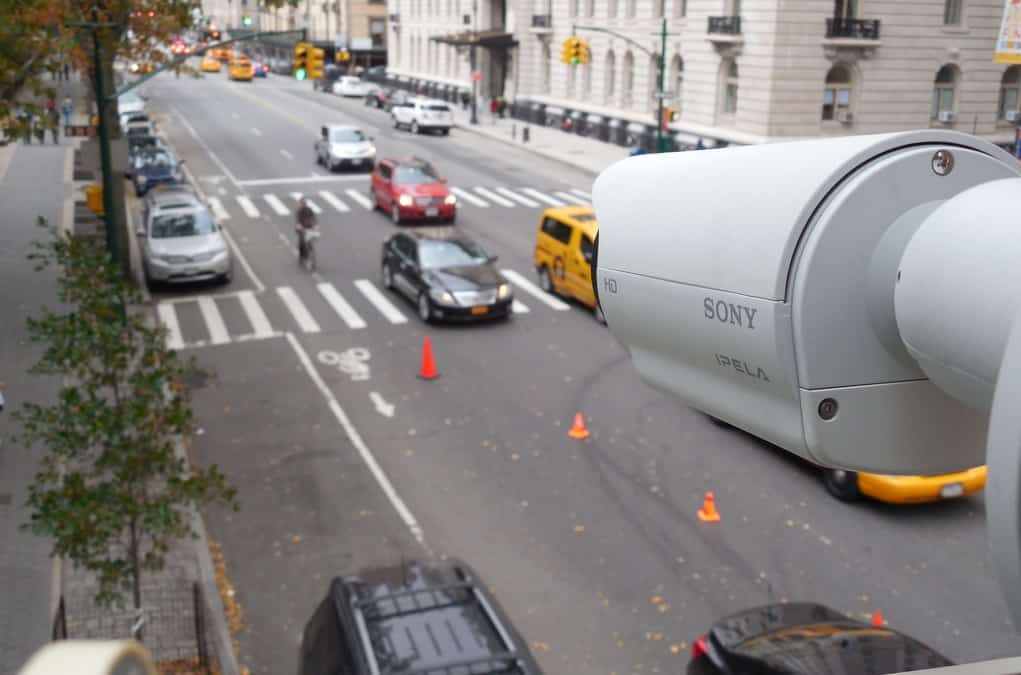

Sony a « détruit » des portes d’accès dans 80 de ses caméras de sécurité connectées. Après les découvertes de chercheurs autrichiens, la firme japonaise veut éviter le détournement de ses produits par des attaquants informatiques.
Notre prophétie des passoires de la semaine semble se réaliser. Cette fois-ci Sony se fait remarquer. Des chercheurs autrichiens de SEC Consult, spécialisés dans la cybersécurité, ont publié un rapport à propos de problèmes de vulnérabilité des équipements de la marque Japonaise.
Plus particulièrement, 80 modèles de caméras de sécurité IP sont en lien avec la plateforme de gestion IPELA Engine Pro.
Le contenu du rapport des chercheurs de SEC Consult publié est équivoque. Tout ces appareils contenaient des backdoors, des portes dérobées installées dans le logiciel qui permettent de d’avoir au constructeur d’obtenir les données des caméras, mais aussi faire des mises à jour du firmware. Ces backdoors codées en dur peuvent favoriser des accès aux pirates informatiques. Ils peuvent ainsi introduire des malwares à l’instar du code du Botnet Mirai.
Stefan Viehböck, consultant cybersécurité pour SEC Consult est l’homme qui a découvert la faille en octobre. Le rapport a d’abord été confié à Sony, puis publié dans la journée du 6 décembre. Cela a permis à la firme de rapidement déployer une mise à jour du firmware disponible au téléchargement depuis le mois de novembre sur le site sony.co.uk.
Le précédent Firmware contenait deux comptes/mots de passe inscrits en dur accessibles de manière permanente depuis la plateforme IPELA. SEC Consult va même jusqu’à publier les détails des anciens identifiants qui correspondent à peu de chose près au diptyque admin/admin. Bien évidemment, ces codes ne fonctionnent plus.
Une publication tardive pour laisser le temps à Sony de rebondir
Avec ces backdoors dans les produits de surveillance vidéo de Sony, les chercheurs ont pu débloquer des accès aux services Telnet ou SSH. Ils ont également pu jouer sur les fonctions des caméras en brouillant l’image ou bloquer des fonctions comme le test, la calibration et le debug mode.
Le site anglais The Register a interrogé Johannes Greil, le responsable du laboratoire des failles de sécurité autrichien. Il exhorte les constructeurs à prendre leur responsabilité :
» Nous voulons que les vendeurs se rassemblent et décident ensemble de fabriquer des produits connectés plus sécurisés à la sortie de la boîte afin qu’ils ne blessent pas leurs clients avec des objets connectés. Publier les accès aux comptes root et de faire des appareils directement des cibles pour le Botnet Mirai n’est bon pour personne. «
Le vilain petit canard de la semaine n’est donc pas le seul à devoir agir sur ses produits connectés. Il faudra donc veiller à ne pas repousser l’échéancier en faisant des mises à jour d’appareils perfectibles, mais concevoir des objets protégés depuis l’idéation. Sinon le vilain petit canard se transformera en grand cygne moche.
- Partager l'article :


