

La question de la sécurité est l’un des enjeux majeurs pour le développement de l’Internet des Objets. On reproche souvent aux fabricants d’objets connectés de ne pas prendre soin de protéger leurs produits contre les cyberattaques.
Dans l’actualité, on constate que de plus en plus de sociétés subissent des attaques informatiques, pendant que des chercheurs effectuent régulièrement des démonstrations. En moins d’une semaine, des hackers ont pris le contrôle du tramway de San Francisco, 900.000 clients de Deutsche Telekom ont été affectés par une possible cyberattaque. De plus, des chercheurs ont volé une Tesla grâce à une simple application Android. Rien que ça.
Une réseau de tramway rançonné
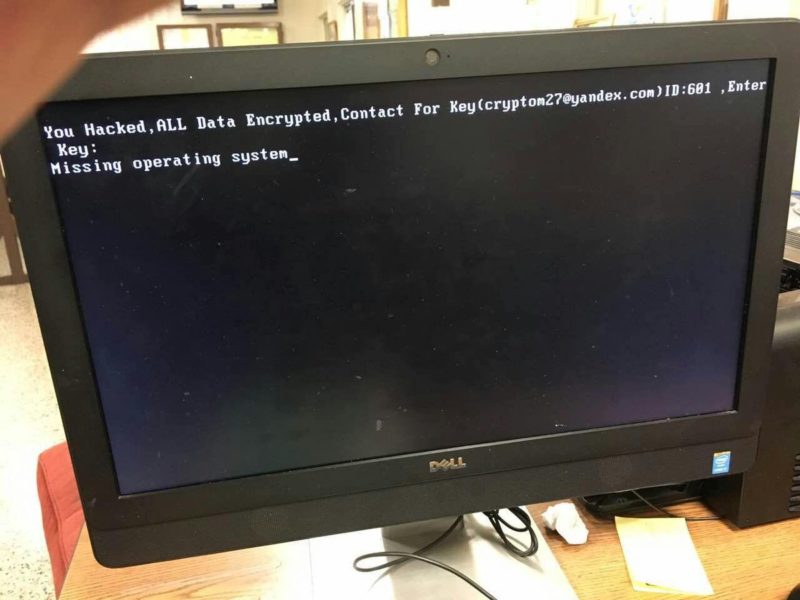
Les responsables du réseau ferroviaire MUNI de San Francisco ont assisté à un piratage des distributeurs de billets des tramways, rendant ainsi les transports gratuits pour tous. Pour que tout revienne à la normale, les hackers ont réclamé 73 000 dollars en bitcoins à l’agence, en échange des données dérobées. L’agence a refusé de donner l’argent et à utilisé ses sauvegardes pour rétablir le réseau. Les ordinateurs et bornes piratés affichaient les messages suivants «You hacked, ALL Data Encrypted» suivit d’une adresse mail russe «cryptom27@yandex.com».
Ce genre d’attaque aurait pu être engendrée par un fichier malveillant autorisé par les administrateurs du réseau, par erreur. Cette attaque soulève des questions à propos de l’un des pires scénarios d’attaque informatique. En effet, la sécurité des données sur les infrastructures urbaines est primordiale, car à l’avenir il serait peut-être possible que des pirates puissent détourner des voitures dotées de systèmes embarqués intelligents.
Des chercheurs en sécurité s’attaquent une nouvelle fois à Tesla
Des démonstrations sont régulièrement réalisées pour attirer l’attention sur le manque de sécurité des systèmes intelligents. Tesla est la première marque sur laquelle les hackers s’entraînent. Deux chercheurs en sécurité de la société Promon ont montré qu’il était très simple de voler une voiture Tesla en piratant son application mobile. L’application permet de localiser, suivre, ouvrir les portes et activer la conduite sans clés. Assez de fonctionnalités pour voler le véhicule.
Les chercheurs ont montré comment obtenir le mot de passe et le nom d’utilisateur de la victime. Pour installer une application sur un smartphone, les hackers créent une borne Wi-Fi dirigeant la victime vers un portail captif affichant une publicité pour les possesseurs de Tesla. La publicité redirige sur le Play Store qui télécharge automatiquement l’application malveillante sur le smartphone de la victime.
Ce type de piratage peut être dévastateur car il utilise applications représentant le futur de l’IoT, comme les publicités sur smartphone utilisant potentiellement des beacons ou toutes sortes d’applications permettant d’utiliser un objet connecté.
Deutsche Telekom victime d’une attaque via le botnet Mirai ?
900.000 boxes Deutsche Telekom ont été mises à mal par une possible attaque informatique. Dimanche, 4,5 % des clients de l’opérateur ont été touché par un problème de connexion au niveau d’Internet, de la téléphonie et de la télévision.
La possible attaque informatique viendrait directement des routeurs Zyxel et Speedport installés par l’opérateur allemand. Cette année, plusieurs routeurs ont été infecté par des botnets DDoS. Cette panne allemande pourrait être un botnet défectueux selon certains experts, un piratage raté en somme. Il serait même possible que les autres 19,1 millions d’autres routeurs de l’opérateur soient sous le contrôle des pirates, et qu’ils fonctionnent toujours.
D’autres experts en sécurité pensent que cela pourrait être une nouvelle attaque via le botnet Mirai. Le célèbre botnet est responsable de la récente attaque informatique de la société Dyn. Ce botnet est capable de prendre le contrôle d’objets connectés, de caméras de surveillance connectées ou de routeurs. Ces mêmes experts pensent que l’attaque aurait pu avoir lieu par le port ouvert que le fournisseur d’accès utilise pour gérer les pannes et le matériel à distance. Ce port ouvert peut être facilement utilisé par le botnet Mirai.

Le nombre de cyberattaques risque de croître tant que les industriels n’auront pas réglé les problèmes de sécurité à la source, ou que des règlementations strictes auront pris effet. A quand un « recap de la semaine des cyberattaques » sur objetconnecte.com ?
- Partager l'article :


