
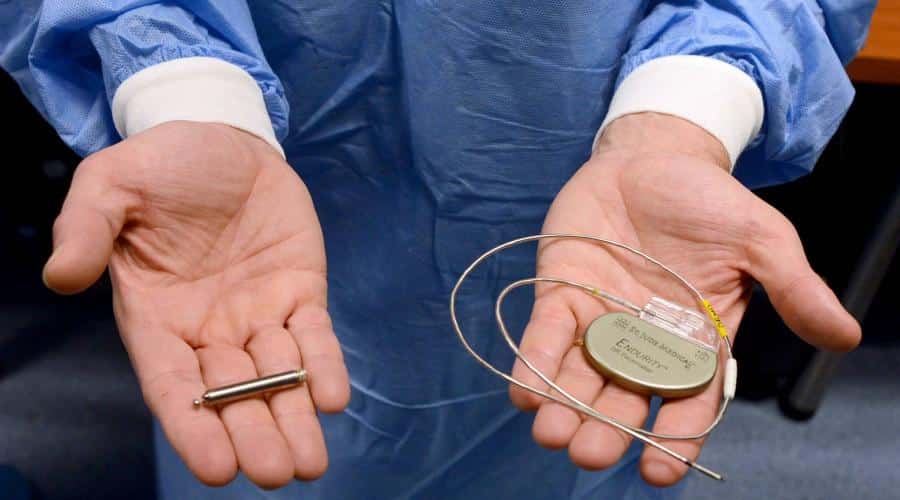

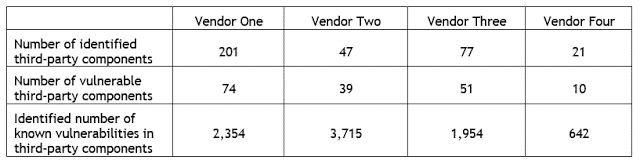
Les chercheurs en sécurité de WhiteScope ont découvert plus de 8 600 vulnérabilités dans les systèmes de stimulateurs cardiaques et dans les bibliothèques tierces utilisées pour alimenter plusieurs de leurs composants.
Ces problèmes sont assez larges, car ils vont de simples bugs au niveau des codes, à des défauts de conception dangereux pour la vie des patients. Les chercheurs ont découvert ces défauts dans sept produits de quatre fabricants différents.
Ils sont détaillés dans un rapport que l’équipe a publié cette semaine. Leur recherche a mis l’accent sur des dispositifs implantables radio-contrôlés tels que les stimulateurs cardiaques, les défibrillateurs cardio-vasculaires, les générateurs d’impulsion ou encore la gestion du rythme cardiaque.
La plupart des vulnérabilités se trouvent dans des bibliothèques tierces
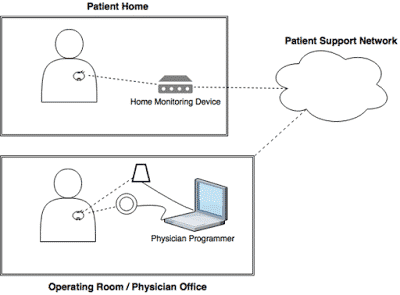
Les chercheurs ont constaté que la plupart des stimulateurs cardiaques fonctionnent sur une architecture similaire incluant le périphérique médical implanté, un dispositif de surveillance à domicile, ainsi que sur une infrastructure basée sur le Cloud qui transmet des données à un médecin et à un programmeur de stimulateurs cardiaques.
La réalisation d’une vérification de la sécurité de toutes ces infrastructures a permis de découvrir plus de 8 600 vulnérabilités associées aux bibliothèques obsolètes utilisées pour le logiciel des programmeurs de pacemakers.
En outre, il existe également des problèmes de conception de base que les fournisseurs de systèmes de stimulateurs cardiaques doivent aborder. Par exemple, le programme et le stimulateur cardiaque implanté du même fournisseur ne s’authentifient pas mutuellement. Cela permettrait à une personne malveillante de se rapprocher de la victime pour modifier les paramètres de l’implant.
De même, les programmes de stimulateurs cardiaques ne nécessitent pas que les médecines s’authentifient sur le périphérique. Cela signifie qu’un tiers peut voler l’un de ces appareils et l’utiliser pour faire du mal, sans craindre de ne pas pouvoir accéder à l’interface du programmateur.
Les stimulateurs cardiaques sont instables depuis 2013
De plus, les systèmes de pacemakers stockent des données sur des systèmes de fichiers non cryptés, ce qui signifie que tout le monde peut choisir l’un de ces systèmes pour apprendre à les pirater.
Comme dans tout rapport qui sensibilise un problème, les fournisseurs de systèmes de stimulateurs cardiaques n’ont pas été nommés. Néanmoins, les chercheurs ont déclaré avoir contacté l’ICS-CERT et leur avoir transmis leurs constatations, afin que les organisations puissent résoudre les problèmes de sécurité en privé.
Il est bien connu que les stimulateurs cardiaques et autres dispositifs médicaux implantables présentent des failles de sécurité. Depuis 2013, il y a eu de nombreux avertissements de la ICS-CERT de la FDA. La FDA a notamment publié un guide sur la façon de sécuriser les dispositifs médicaux. Malgré tout, les chercheurs en sécurité ont toujours trouvé des vulnérabilités dans ces dispositifs les années suivantes, y compris dans les pompes à insuline.
- Partager l'article :


