

Une organisation mondiale de cyber-sécurité appelée Underwriters Labs (UL), basée à Northbrook dans l’Illinois, a refusé de dévoiler des informations sur sa nouvelle norme pour l’IoT. Certains experts et acteurs du marché désignent un manque de transparence.
Underwriters Labs est une organisation mondiale américaine spécialisée dans les normes de sécurités dont les différentes marques (UL , ENEC, etc.) certifient des normes minimales de sécurité dans des domaines variés tels que le câblage électrique, les produits de nettoyages et les suppléments alimentaires. L’organisation s’attaque aujourd’hui à la cyber-sécurité de l’IoT à l’aide de sa nouvelle certification UL 2900. Mais il se trouve que UL refuse de partager librement le texte de cette nouvelle norme. Cela amène certains experts à s’interroger sur la crédibilité de cette organisation.
Le média Ars a demandé une copie des documents UL 2900 afin d’examiner la norme, mais UL a décliné tout de suite en leur proposant de l’acheter 800 dollars. Ces chercheurs indépendants sont donc mis sur la touche et considérés comme des clients potentiels. On en vient également à penser aux nombreux développeurs qui ne sauront pas sous quelle norme est leur produit.
Selon Brian Knopf, appartenant au groupe de chercheurs I Am The Cavalry, « Sans transparence, les communautés de recherche ne peuvent pas aider à améliorer ou à contrôler les normes ». Brian Knopf est en ce moment même en train de développer un système de sécurité haut de gamme pour l’IoT.
Le chercheur en sécurité Rob Graham , PDG d’Errata Security est d’accord avec Brian Knopf « Ne dévoiler aucune copie de leur proposition est contraire aux principes de sécurité de base de la transparence ».
Ken Modeste, chef de cyber-sécurité des services techniques de UL, a défendu le point de vue de l’entreprise « Notre mission est la sécurité publique. Nous sommes ici depuis 1894. Nous voulons aider l’industrie et le public à choisir des produits sains ». Selon lui, « Des échanges avec le ministère américain de la Sécurité intérieure ( DHS ) et d’autres organismes du gouvernement américain ont eu lieu pour développer les spécifications techniques pour UL 2900 ».
Toutefois, Ken Modeste n’a pas reconnu que l’absence d’une norme en libre consultation était un problème.
L’avis du célèbre hacker Peiter Zatko alias Mudge
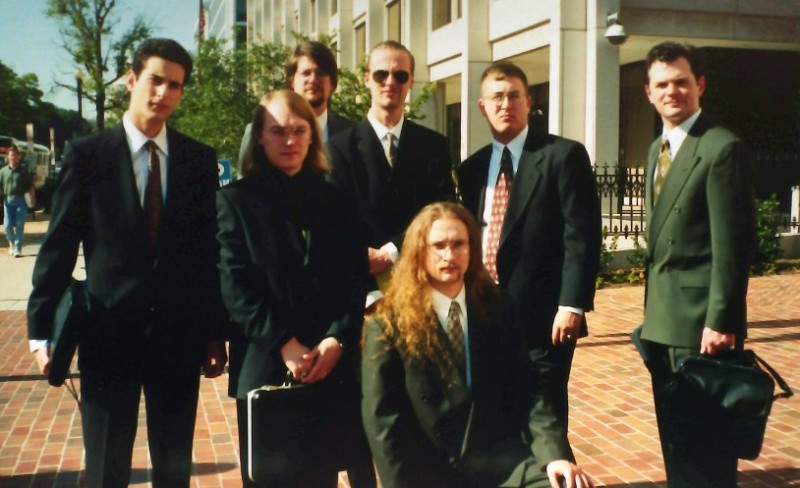
Selon Mudge, ancien directeur général et chercheur en chef de L0pht Heavy Industries, le fameux groupe de hackers spécialiste en sécurité informatique,« le manque de transparence de UL est ce qu’il y a de plus préoccupant ». Mudge est l’ancien chef de la recherche sur la cyber-sécurité au DARPA et œuvre désormais à la construction du Laboratoire Cyber Independent Testing.
Mudge a évalué plus de 100 000 logiciels, la majorité d’entre eux étant des appareils connectés à l’IoT. Notamment le Monroney Sticker, un outil indispensable pour les nouvelles voitures, vendues aux États-Unis, fournissant des renseignements aux consommateurs tels que la consommation de carburant et les émissions de CO2.
Selon lui, “Trop de produits malsains passeront le processus de certification minimum. Par conséquent, les utilisateurs arriveront à la conclusion qu’ils sont en bonne santé alors qu’ils ne le sont pas ».
Il a également critiqué le modèle commercial d’UL, sachant que c’est une organisation à but lucratif. « Je suis inquiet, car c’est une structure absurde. Ce n’est pas en responsabilisant le consommateur qu’ils tirent leur profit. Cet objectif peut être masqué voir oublié dans la recherche du profit ».
Il n’y a pas de quoi être contre les organisations à but lucratif, mais quand il s’agit de sécurité, c’est autre chose.
Sans les détails de la norme, impossible de faire confiance à Underwriters Labs
Les commerçants de l’IoT souhaitant certifier leurs produits avec UL 2900 doivent soumettre leur widget, leur code source à Underwriters Labs pour évaluation. Selon Ken Modeste, UL a des bureaux en Europe et soutiendra les fournisseurs IoT qui sont sous la pression de l’ENISA et de l’European Union Agency for Network and Information Security.
Le processus de certification peut prendre plusieurs mois. La sécurité est un processus, pas un produit. Même un appareil parfaitement sécurisé pourrait être piraté en raison de vulnérabilités encore inconnues à ce jour. L’IoT est-il voué à être piraté en masse dans les années à venir ? Peut-être, car les hackers seront toujours en mesure d’inventer de nouveaux systèmes de piratage.
Quoi qu’il arrive, sans la copie exacte de la norme UL 2900 et ses spécifications techniques afin de l’examiner, on devra croire Ken Modeste sur parole quant à l’évaluation correcte de la certification.
- Partager l'article :


