

Le protocole de sécurité WiFi WPA2 n’est plus fiable selon l’étude de cinq chercheurs en cybersécurité. La faille menace les données en provenance de tous les objets connectés, smartphones, tablettes et ordinateurs.
Voilà une découverte effrayante dans un monde de plus en plus dépendants des connexions sans fil. Révélée en avance par ARS Technica, cette dernière concerne cinq chercheurs spécialisés dans la cybersécurité qui ont découvert des failles au sein du protocole WPA2. Après un complément d’information diffusé le 16 octobre sur le site krackattacks.com et un avis distribué par le CERT-US, ils présenteront plus en détail ces failles le premier novembre prochain aux conférences ACM à Dallas.
Le WPA2 : 13 ans d’existence
Le WiFI Protected Access 2 a été mis au point au début des années 2000 par la WiFi Alliance afin de renforcer la sécurité des communications entre un point d’accès et des appareils. Il a remplacé le premier du nom, obsolète depuis 2001. Windows prend ce protocole en charge depuis 2005. Il est notamment utilisé pour chiffrer les flux d’informations et a longtemps été considéré comme le protocole le plus fiable. C’est le protocole WiFi le plus répandu dans le monde.
Mais les failles découvertes par les chercheurs remettent ce dernier en question. D’après les informations diffusées par ARS Technica, les Key Reinstallation Attacks (KRAK), le nom donné par les chercheurs à ces failles permettraient à un pirate informatique de déchiffrer les flux, de récolter des données personnelles, d’injecter du contenu HTTP, de contrôler l’appareil visé à partir d’une connexion TCP, de rejouer des paquets IP, etc.
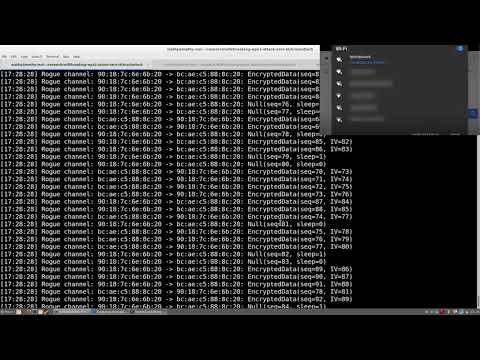
Pour cela, l’attaquant doit être à proximité du réseau visé. Il va devoir exploiter les faiblesses du processus de chiffrement du trafic “4 Way handshake” afin de réussir son méfait. Mais le risque reste grand. En effet, les chercheurs indiquent que les appareils sous Android 6.0, donc une grande majorité des smartphones, et sous Linux sont particulièrement vulnérables à ces failles. De nombreux objets connectés interagissent depuis ces deux systèmes d’exploitation, ce qui en fait des cibles particulièrement faciles.
Ce problème grave concernant le WPA2 a rapidement été relayé auprès des autorités compétentes, notamment auprès du Computer Emergency Readiness Team aux États-Unis (CERT-US). Ce dernier responsable de la sécurité informatique du pays a distribué des avis auprès d’une centaine d’organisations.
La course aux correctifs déjà lancée
Il s’agit maintenant de mettre au point des correctifs pour boucher les trous du WPA2. Selon ARS Technica, Aruba et Ubiquiti, deux fournisseurs de points d’accès, ont déjà développé des solutions pour réduire les risques d’attaques. Microsoft aurait également réglé ce problème. Par ailleurs, la WiFi Alliance va mettre à jour ce protocole selon ZDNet. De son côté l’AFP rappelle qu’il n’y a aucune preuve que les Failles KRACK aient déjà utilisée lors d’une précédente attaque.
En attendant, les chercheurs et le CERT-US recommandent d’utiliser un VPN lors d’une connexion au WiFi depuis le protocole WPA2, de se connecter en HTTPS ou STARTTLS pour chiffrer leur connexion.
- Partager l'article :


