

Un Amazon Echo piraté ? Les premiers modèles sont victimes d’un défaut de conception matérielle qui permettrait d’écouter les propriétaires sans se faire remarquer selon MBWR InfoSecurity.
Le manque de sécurité, voilà un sujet qui freine l’adoption de l’Internet des Objets dans les entreprises, mais surtout chez le grand public. MBWR InfoSecurity, une entreprise spécialisée dans la cybersécurité a testé un Amazon Echo piraté et a prouvé la possibilité d’espionner sans risque de se faire remarquer les propriétaires de l’assistant vocal.
L’équipe en charge de cette recherche s’est attaquée à un des premiers modèles des assistants vocaux en circulation. Comme souvent, ces appareils précurseurs sont plus sensibles aux attaques informatiques.
Amazon Echo piraté : une méthodologie qui réclame des connaissances particulières
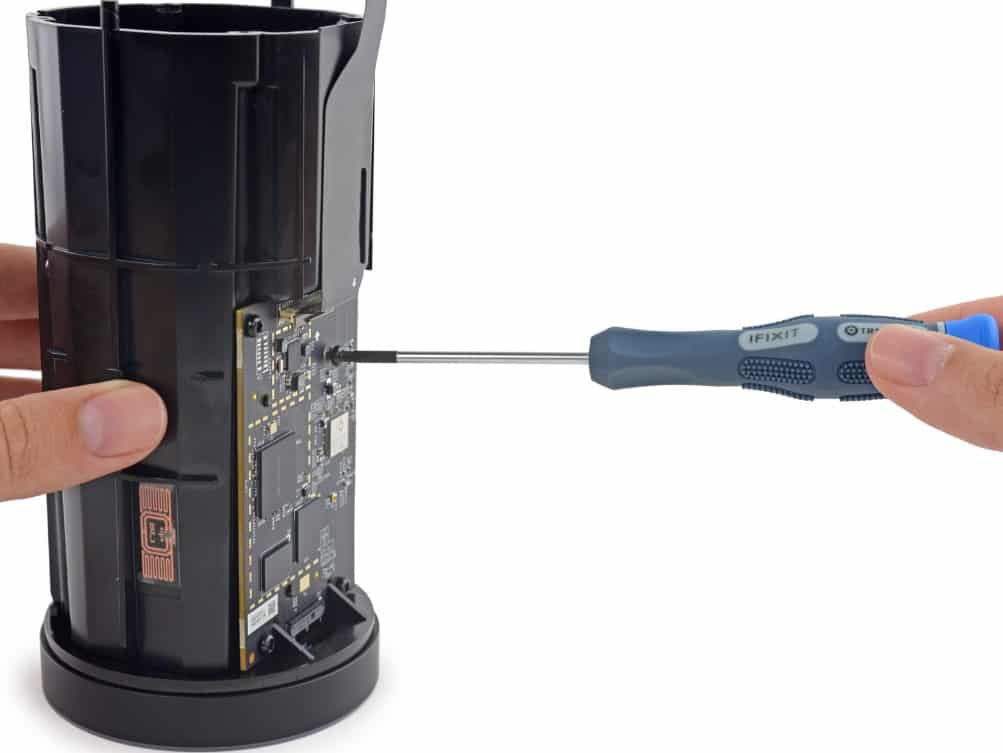
Au cours de son expérience, MBWR InfoSecurity a découvert qu’elle pouvait introduire un malware dans ce Amazon Echo piraté sans en altérer les fonctionnalités. Gros inconvénient, il faut pour cela l’introduire physiquement dans l’appareil. Cependant, les chercheurs ont prouvé que cette étape ne laissait aucune trace physique.
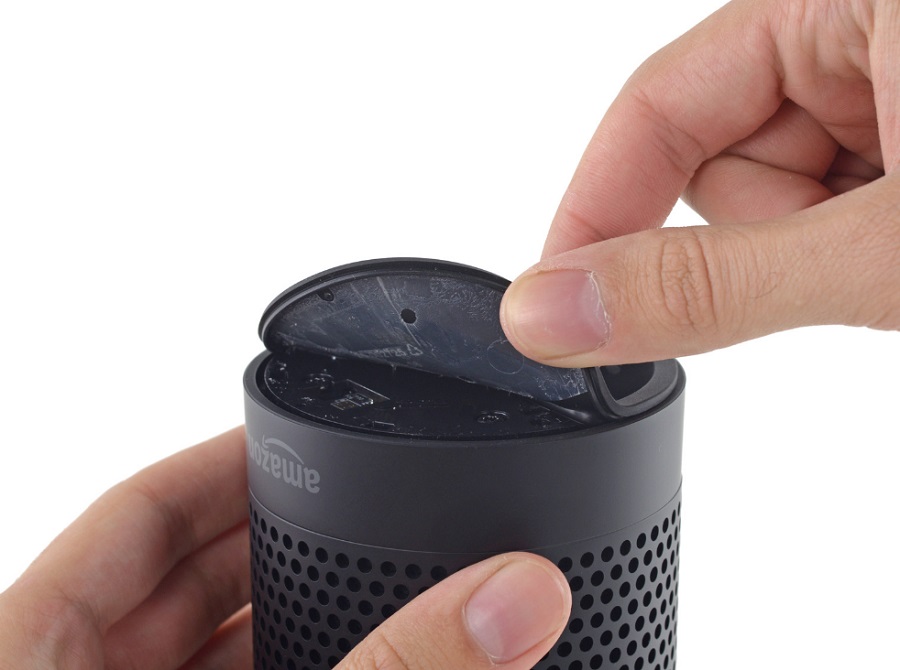
Selon les chercheurs, cette faille résulte de deux choix de conception : l’accès aisé aux prises de débug situées à la la base de l’appareil (il suffit de retirer le cache en plastique souple) et une configuration hardware qui autorise la possibilité de lancer Amazon Echo depuis un lecteur de carte SD externe. Il suffit d’accéder au root shell basé sur un système d’exploitation Linux pour commettre son forfait.
Les chercheurs ont ensuite pu étudier le fonctionnement de la partie écoute et enregistrement de l’appareil. Puis, Ils ont développé les scripts permettant de transmettre les informations en provenance du microphone jusqu’à un serveur distant. Enfin, l’espion peut écouter à distance l’ Amazon Echo.
Des limites physiques à ce piratage
MBWR a poursuit ses tests sur différents modèles du célèbre produit fer-de-lance de la firme de Jeff Bezos. Résultat, les différentes versions de l’ Amazon Echo sorti en 2015 et 2016 sont vulnérables à cette faille matérielle. En 2017, l’entreprise a revu la conception de ses dispositifs et il n’est plus possible de les pirater de cette manière.
Malgré l’éventualité présentée lors cette recherche, un tel piratage demande trop de moyens quand il est possible d’accéder à des distances à des milliers d’appareils. En effet, il faut pouvoir accéder aux assistants vocaux correspondants, les modifier puis soit les revendre, soit s’introduire chez un propriétaire de l’assistant vocal que l’on souhaite espionner. Le bouton “mute” est également un frein à une telle pratique. En revanche, le cabinet de sécurité s’inquiète davantage de la présence d’un Amazon Echo piraté dans des espaces plus facilement accessibles comme les chambres d’hôtel.
Indiquer les bonnes pratiques aux constructeurs et aux acheteurs
https://www.youtube.com/watch?v=FQn6aFQwBQU
Si l’on souhaite acquérir un assistant vocal, il faut donc se le procurer par le biais d’un vendeur de confiance et prendre l’habitude de couper le microphone quand on ne l’utilise pas pour éviter se retrouver avec un Amazon Echo piraté.
Cette démonstration démontre que même une entreprise réputée peut commettre des erreurs de conceptions au lancement d’un produit et que si ce scénario dépend d’une approche physique, il faut tout de même revoir les schémas d’attaque pour y pallier et empêcher des infections à distance. MBWR InfoSecurity fournit là une leçon de sécurité nécessaire à tous ceux qui veulent se lancer dans l’IoT.
- Partager l'article :


