

Cette semaine, on parle de deux malwares IoT en vogue chez les hackers : Hajime et Brickerbot. Au début, ils étaient considérés comme des menaces, mais l’on s’est rapidement aperçu qu’ils pouvaient aider à enrayer les attaques DDoS.
Brickerbot reformate les dispositifs infectés
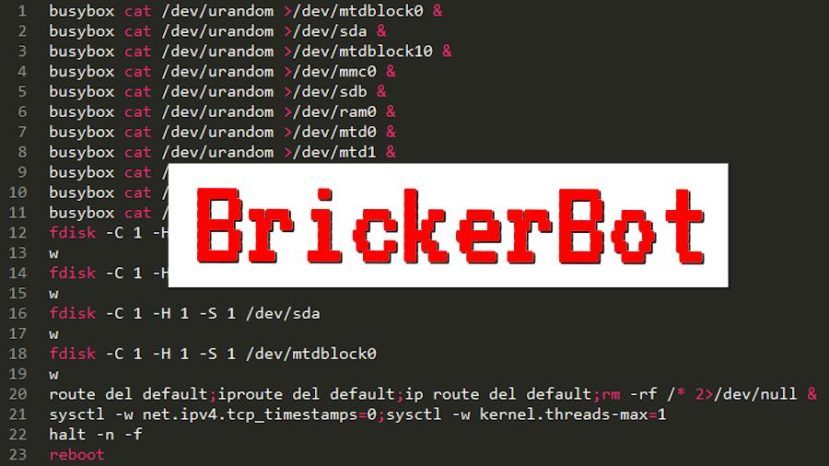
Brickerbot a été créé par le pirate informatique Janitor. Il s’agit d’un système recherchant et détectant les périphériques non sécurisés. En quelques semaines d’observation, le chercheur Pascal Geenens a vu le système détruire essentiellement des webcams et autres dispositifs IoT infectés.
Les périphériques utilisaient tous un logiciel Linux appelé BusyBox et disposaient d’interfaces basées sur des mots de passe par défaut. Ces dispositifs ont facilement été exploités par le botnet Mirai, qui les a transformés en véritables armes. BrickerBot trouve ces périphériques et les rend inutilisables. Certaines versions du système ont attaqué des milliers d’appareils, tandis que d’autres versions se sont attaquées au reste. Le système a désactivé les périphériques en reformatant la mémoire interne.
« J’ai été consterné par les attaques DDoS par les botnets IoT en 2016. Je pensais avec certitude que les attaques obligeraient l’industrie à prendre des mesures. Après de mois d’efforts sincères, il est évident que le problème ne peut pas être résolu aussi rapidement par les moyens conventionnels » a déclaré Janitor avant d’ajouter qu’il considère son projet comme une « chimiothérapie d’Internet ». Janitor affirme que deux millions d’objets connectés sont aujourd’hui visés par son malware. Brickerbot est présenté comme une « action non conventionnelle » par son concepteur. Il a pour objectif d’aider les gouvernements et les industries à faire face au manque de sécurisation des objets connectés. Janitor prend également de nombreuses précautions, car il serait recherché par les autorités.
Hajime, un système encore peu connu
Hajime, quant à lui, est un système qui a été découvert en octobre 2016. Étudié par Symantec, Hajime s’implante via les ports Telnet ouverts et bloque l’accès à de nombreux ports. Il pourrait également être utilisé pour protéger les objets connectés du botnet Mirai. Depuis octobre, Hajime serait déjà parvenu à infecter plus de 300.000 appareils connectés, mais l’on ne sait pas à quels fins. Nous ne connaissons pas le créateur de Hajime, car il a l’habitude de prendre différentes mesures pour effacer ses traces.
Ce type de justice est intelligente, mais trop peu officielle. Si un utilisateur ne peut pas sécuriser ses propres systèmes, la destruction d’un périphérique peut être la solution à de nombreux problèmes. Toutefois, il faut faire attention aux développeurs de ces souches, qui pourraient facilement transformer un réseau d’appareils « sécurisés » en un nouveau botnet. En effet, ces malwares pacifiques développés par des hackers sont classés dans la même catégorie que les ransomewares.
- Partager l'article :


